
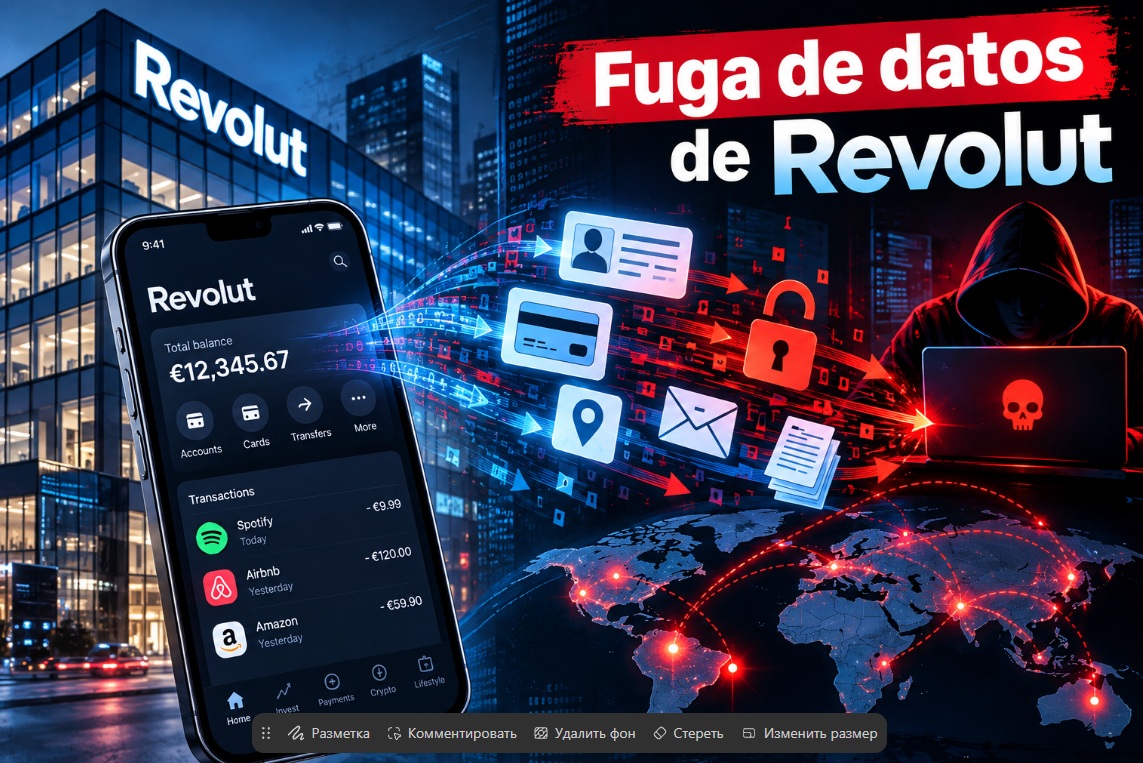
La fuga de datos de Revolut se ha convertido en un grave incidente cibernético con consecuencias potencialmente peligrosas para cientos de clientes de todo el mundo. La empresa británica de tecnología financiera, que cuenta con más de 80 millones de usuarios en todo el mundo, ha confirmado que personas no autorizadas han obtenido información confidencial después de que unos ciberdelincuentes utilizaran una dirección de correo electrónico de un dominio gubernamental auténtico para enviar solicitudes falsas de datos.
Los terceros han tenido acceso a direcciones, nombres, fechas de nacimiento, direcciones de correo electrónico y números de teléfono. El estudio y análisis de las notificaciones enviadas a los clientes afectados apuntan a una posible filtración de copias de pasaportes y permisos de conducir, selfies de verificación, extractos bancarios, números IBAN, registros de retiradas de fondos e historiales de transacciones, incluidas las operaciones con Bitcoin.
A pesar de que la empresa ha notificado el incidente a la FCA, a la Oficina del Comisionado de Información, a las fuerzas del orden y a las autoridades de protección de datos, para un servicio financiero de este nivel no se trata simplemente de una «filtración de datos personales». La combinación de documentos, direcciones, números de teléfono e historiales de operaciones crea una «plataforma de lanzamiento» para posteriores ataques de phishing, robo de criptomonedas, suplantación de identidad y ataques financieros dirigidos, incluidos los dirigidos a monederos de criptomonedas.
Según Revolut, se puso en marcha un esquema mediante el cual, utilizando técnicas de ingeniería social, los delincuentes lograron que los empleados consideraran las solicitudes fraudulentas como requisitos legítimos de un organismo público. A pesar de que la empresa no afirma que se haya producido una filtración de su base de datos ni que se hayan visto comprometidos los fondos de los clientes, y califica el número de afectados como «limitado/muy limitado», según los medios de comunicación, 680 clientes recibieron mensajes maliciosos.
En Revolut describen el incidente como una «estafa de suplantación externa» y subrayan que no han recibido ningún contacto directo ni ninguna demanda de rescate por parte de las personas que supuestamente están detrás del ataque, pero algunos medios informan de que un grupo de delincuentes exigió 6 000 XMR —unos 3 millones de dólares (en el momento de la exigencia)— y amenazó con entregar datos confidenciales a grupos delictivos en caso de impago.
También se conoce un caso en el que una de las víctimas afirmó que la persona que decía tener sus datos exigía 50 000 dólares a cambio de su eliminación.
A pesar del rastro de criptomonedas, la principal amenaza de este incidente no es el robo de bitcoins de las cuentas, sino que, si los delincuentes han obtenido documentos, datos bancarios e historial de transacciones, pueden utilizar estos datos para llevar a cabo ataques personalizados que parecerán muy convincentes.
Para el mundo financiero global, el incidente de la filtración de información sensible de Revolut ha servido de advertencia: no es necesario hackear técnicamente la tecnología financiera moderna, basta con hacer que el sistema confíe en un estafador. Por lo tanto, el eslabón más débil puede no ser el servidor ni el algoritmo, sino el ser humano. En el caso de Revolut, fue precisamente la confianza en una solicitud que parecía proceder de una entidad pública lo que se convirtió en el punto de ataque, y para los clientes las consecuencias pueden prolongarse mucho más tiempo.